* S/W 방화벽(Webcon)
소프트웨어 기반의 웹방화벽으로 1대의 시스템에 다수의 웹사이트 운영하시는 웹호스팅, 웹에이젼시 서비스에
적합한 웹방화벽 서비스
|
 |
- 특징 및 기능
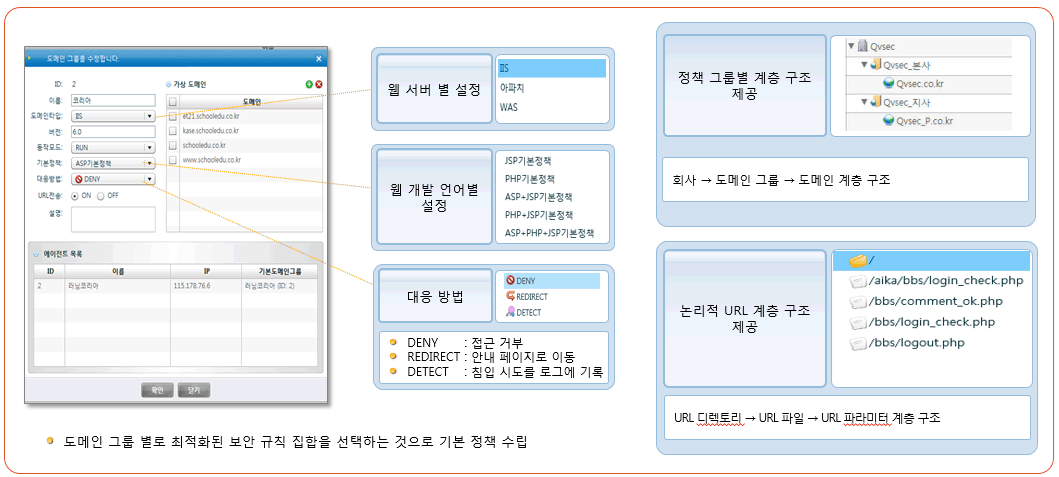
 패턴 탐지 (Pattern Recognition) 엔진 - 유입 트래픽 가운데 공격기도를 나타내는 패턴의 존재 유무를 체크합니다.
- 공격 패턴이 대상 요청의 어떤 부분에 나타나더라도 이를 탐지할 수 있으며 이를 통해 철저하고 정확한 HTTP 보안을 제공합니다.
|
- 세션 보안 (Session protection) 엔진
- 세션 하이재킹을 위한 쿠키조작이나 기타 방법을 사용한 공격시도를 물리치기 위해 디지털 서명(Digital Signatures),
- 인코딩 인증(Encoding Validation), 바이트 범위 인포스먼트(Byte Range Enforcement) 등의 기술을 사용하고 있습니다.
- 네트워크 보안 솔루션으로는 탐지 불가능한 서비스 거부 공격(Denial of Service Attacks)을 어플리케이션 레벨에서
- 차단(Intercept)할 수 있습니다.
|
- 시그니쳐 지식 기반(Signatures Knowledgebase) 엔진
- 최신 웹 서버 보안을 지속적으로 제공하기 위해 지속적으로 기존 및 신규 공격 소스의 목록을 수집, 확인하고 있으며
- 이 목록은 자동으로 다운로드 되며, 침입 시도와 관련돼 어떤 사용자 도구(User Agent)가 사용됐는지도 확인해줍니다.
|
- 업로드 검열 (Upload Inspection) 엔진
- 웹 서버로 업로드 되는 파일에 대한 설정/검역을 통해 웹쉘, 백도어 등을 차단합니다.
- 틀정 폴더 제한, 파일 이름 차단 그리고 파일 내용검색 등의 항목을 세부적으로 설정하여 웹 서버의 보안상태를 유지합니다.
|
- 업로드 검열 (Upload Inspection) 엔진
- 네트워크의 구조 변경이 필요 없으며 서버의 물리적 자원 소모가 거의 없습니다.
|
* H/W 방화벽(Wapple)
하드웨어 기반의 웹방화벽으로 다수의 시스템으로 운영되는 대형 사이트에 적합한 웹방화벽 서비스
|
- 특징 및 기능
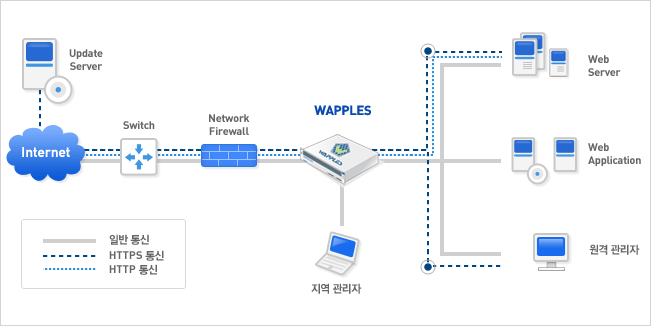
- 투명프록시 (Transparent Proxy) 방식
- 웹 서버와 방화벽 사이에 In-line 방식으로 설치, 운용 되어 네트워크 설정의 변경 없이 구축 가능합니다.
- 웹 서버 IP 및 DNS 변경이 불필요하며 웹 클라이언트의 IP가 웹 서버에게 그대로 보존 전달 됩니다.
- 물리적, 논지적 장애 시 Bypass 기능 지원으로 서비스의 가용성을 최대한 보장 할 수 있습니다.
- DNS에서 웹 서버 IP를 Wapples의 IP로 설정 운영 하는 역 프록시(Reverse Proxy) 으로도 운영 가능합니다.
|
 |
- Inbound (외부에서 시스템으로 들어오는) 트래픽에 대한 3단계 검사
- - SSL및 HTTP 규약의 준수 여부 검사를 통해 이상 트래픽 제거
- - URI별 접근제어를 수행, 허가된 URL 이외의 접속을 거부
- - 접속이 허가된 요청 가운데 공격이 포함되어 있는지 여부를 검사
|
- Outbound 트래픽에 대한 검사
- - 일반적인 웹 공격 탐지 뿐만 아니라 새로운 취약점이라도 해당 공격 기법 탐지 규칙을 통해 방지
- - 알려지지 않은 공격 탐지 및 사용자 입력 문자열을 탐지하고 Invail HTTP 및 Invaid URI의 트래픽을 차단한다.
|